OpenAI在11月5日发布博文,宣布推出网络安全专用模型GPT-6 Cyber。官方宣称,该模型在发现、验证和修复软件漏洞方面,比上一代GPT-5.6 Cyber实现显著提升,在ExploitGym测试中跑分相对提升51%。
一、ExploitGym跑分48.5%,安全边界管控严格
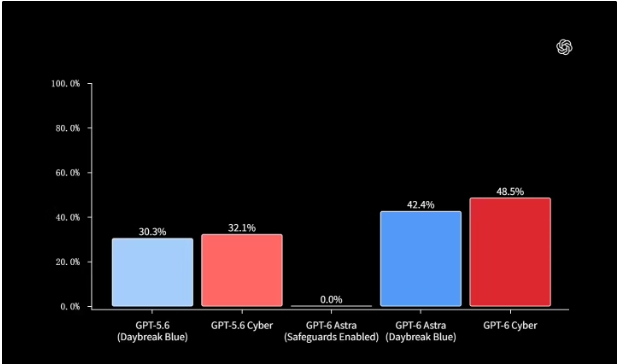
ExploitGym基准主要检验模型能否利用指定远程漏洞,GPT-6 Cyber得分为48.5%,较GPT-5.6 Cyber的32.1%相对提升约51%。OpenAI还称,该模型在无部署安全提示时,99.93%的测试避免攻击授权范围外的服务;启用提示后,这一比例达到100%。
二、实战成果显著:复现Linux漏洞,揪出Firefox高危漏洞
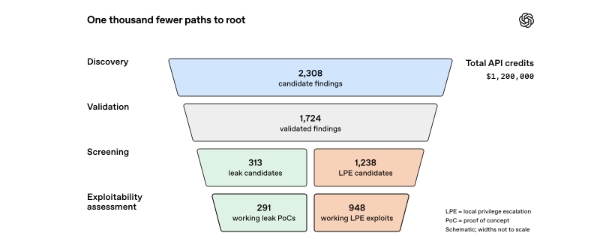
在实际成效方面,OpenAI研究人员利用GPT-6 Cyber复现了1724个Linux内核漏洞,并为其中948个开发出可用的权限提升利用程序。同时,该模型在Firefox中发现81个此前未知的高危漏洞,并向Mozilla提交证据、可复现测试和候选补丁,Mozilla已开始发布修复。
三、风险定级为“关键”,初期仅限特定客户开放
OpenAI将GPT-6 Cyber在其“准备框架”下的网络安全风险等级定为Critical(关键),高于上一代的High。公司强调,该模型初期仅向经批准的Daybreak Red客户开放,并配套滥用监测、凭据保护、沙箱、人工监督及针对关键基础设施的高风险行为拦截等安全机制。
OpenAI表示,前沿模型正进入“用AI保护软件”的关键窗口期,未来将扩大Daybreak计划覆盖面,帮助各类组织、独立研究人员和开源维护者开展漏洞研究、代码审查与补丁开发。